Centro de Operaciones de Seguridad · I3G
SOC administrado 24/7
Detectamos amenazas, investigamos alertas y coordinamos la respuesta con tu equipo, las 24 horas de todos los días del año.
Reunimos y correlacionamos eventos de identidades, servidores, redes, correo y nube para detectar patrones que pueden pasar inadvertidos al revisar cada sistema por separado.
Qué cubre el servicio
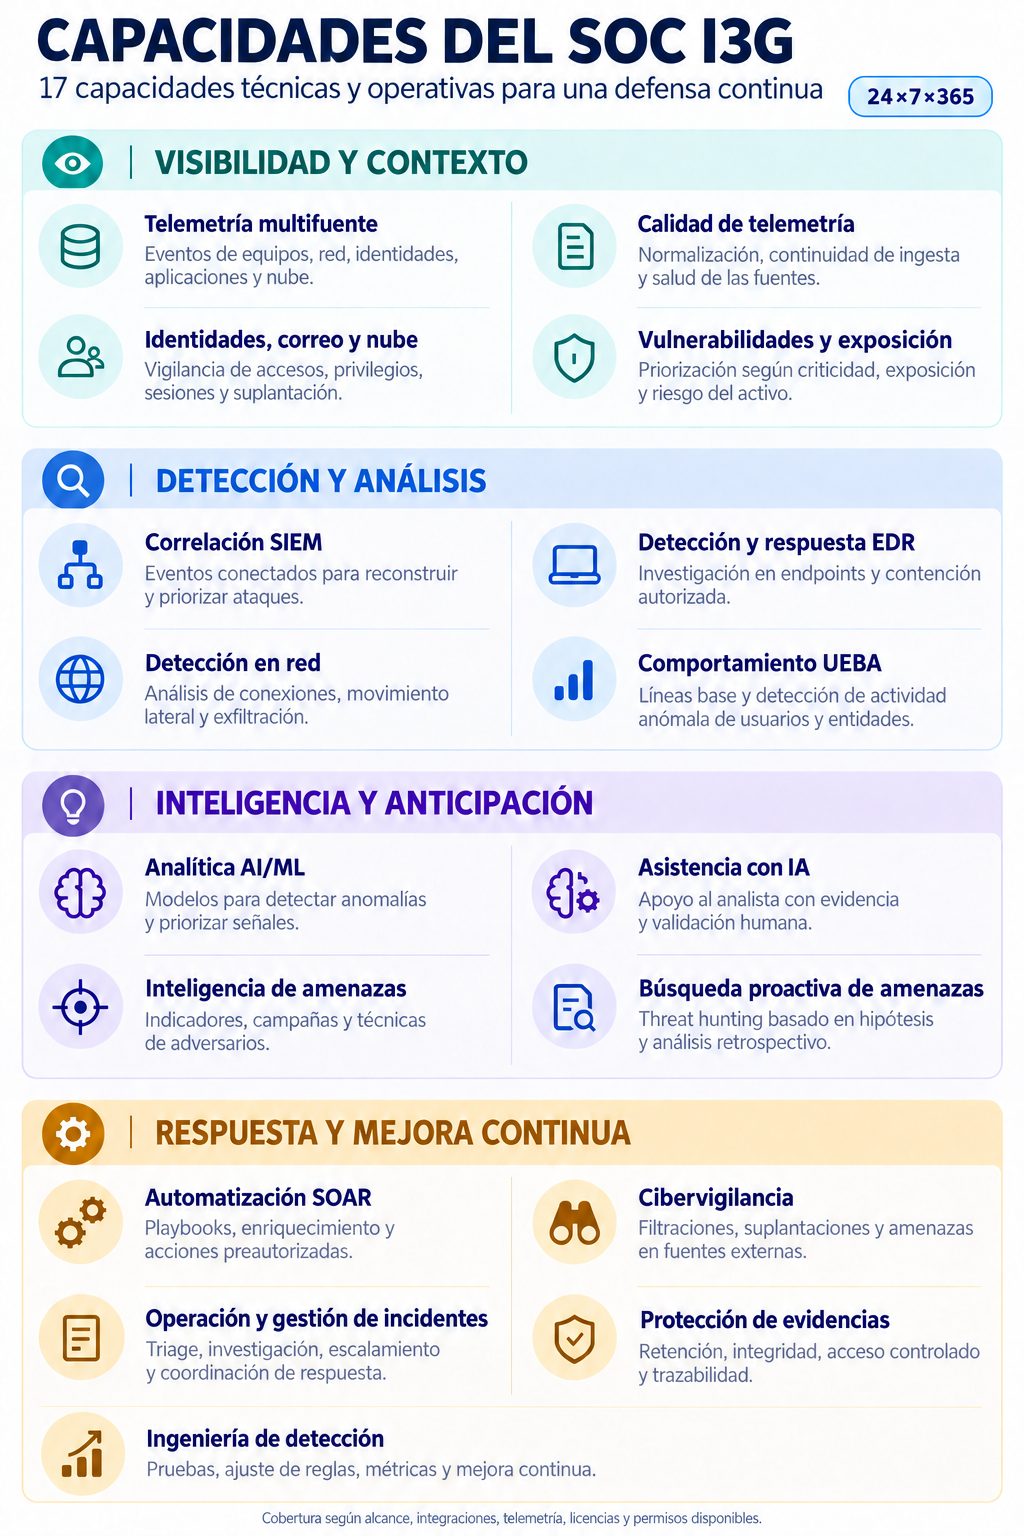
El SOC de I3G reúne 17 capacidades para supervisar tus activos, detectar amenazas y coordinar la respuesta. La cobertura depende del alcance acordado, las fuentes integradas, la telemetría, las licencias y los permisos disponibles.
Visibilidad y contexto
Telemetría multifuente
Reunimos eventos de equipos, redes, identidades, correo, aplicaciones y servicios en la nube. Según la visibilidad disponible, incorporamos registros de procesos, conexiones, autenticaciones y cambios de privilegios.
Calidad de telemetría
Normalizamos los registros y supervisamos agentes y conectores. Así podemos identificar retrasos, pérdida de eventos o fuentes que dejan de reportar antes de que se conviertan en puntos ciegos.
Identidades, correo y nube
Vigilamos accesos, permisos, cambios administrativos y reglas de correo sospechosas. Para el dominio principal acordado, monitoreamos SPF, DKIM y DMARC para ayudar a reducir el riesgo de suplantación.
Vulnerabilidades y exposición
Usamos el inventario, la criticidad, la exposición y los hallazgos de vulnerabilidad para priorizar alertas sobre activos con mayor riesgo y dar seguimiento a las correcciones.
Detección y análisis
Correlación SIEM
Relacionamos eventos de distintas fuentes para reconstruir secuencias de ataque y priorizar las alertas según la evidencia, la criticidad del activo y el impacto potencial.
Detección y respuesta EDR
Integramos alertas y eventos de equipos para investigar malware, ransomware y actividad sospechosa. El aislamiento de equipos o la cuarentena de archivos dependen de las herramientas y los permisos acordados.
Detección en red
Analizamos conexiones, consultas DNS y accesos remotos para identificar comunicaciones maliciosas, desplazamientos entre equipos y posibles transferencias anómalas de datos.
Comportamiento UEBA
Establecemos patrones habituales de usuarios, cuentas de servicio y equipos para detectar accesos atípicos, abuso de privilegios y otras desviaciones.
Inteligencia y anticipación
Analítica con IA y aprendizaje automático
Aplicamos modelos para detectar anomalías, agrupar eventos relacionados y priorizar señales. Revisamos los resultados y los falsos positivos para ajustar el análisis al entorno.
Asistencia con IA
La IA ayuda a resumir alertas, ordenar cronologías y buscar contexto. El equipo de analistas valida las conclusiones y las acciones con la evidencia disponible.
Inteligencia de amenazas
Contrastamos indicadores de compromiso, campañas y técnicas de ataque con el entorno para enriquecer investigaciones y ajustar las reglas de detección.
Búsqueda proactiva de amenazas
Investigamos hipótesis sobre actividad que pudo eludir las alertas y revisamos los registros históricos disponibles. Los hallazgos sirven para mejorar las reglas y la cobertura.
Respuesta y mejora continua
Automatización SOAR
Automatizamos el enriquecimiento de alertas, la apertura de casos, la recopilación de evidencias y las notificaciones. Las acciones de contención siguen procedimientos y permisos acordados.
Cibervigilancia
Revisamos fuentes externas disponibles para detectar indicios de filtraciones, credenciales expuestas, sitios fraudulentos y suplantaciones. Validamos los hallazgos antes de coordinar medidas.
Operación y gestión de incidentes
Monitoreamos y analizamos alertas las 24 horas de todos los días del año. Investigamos, escalamos y coordinamos la respuesta con los responsables designados por el cliente.
Protección de evidencias
Conservamos registros y evidencias conforme a las políticas de retención acordadas, con controles de acceso, integridad y trazabilidad.
Ingeniería de detección
Probamos y afinamos reglas, modelos y procedimientos de respuesta. Usamos métricas de cobertura y calidad de alertas para orientar los ajustes.
De la alerta a la respuesta
- Recolectamos y verificamos. Integramos las fuentes y supervisamos que sigan reportando.
- Detectamos y enriquecemos. Aplicamos reglas, inteligencia y contexto del activo.
- Priorizamos. Clasificamos por severidad, alcance e impacto potencial.
- Investigamos. Correlacionamos evidencias para determinar qué ocurrió y qué acciones conviene tomar.
- Notificamos y coordinamos. Escalamos por los canales acordados. Las medidas de contención se coordinan con tu equipo o se ejecutan mediante procedimientos autorizados.
- Cerramos y ajustamos. Conservamos la evidencia, damos seguimiento a las recomendaciones y afinamos las reglas de detección.
Define la cobertura de tu SOC con I3G
Revisemos qué activos necesitas monitorear, qué fuentes podemos integrar y cómo coordinaremos la respuesta con tu equipo.