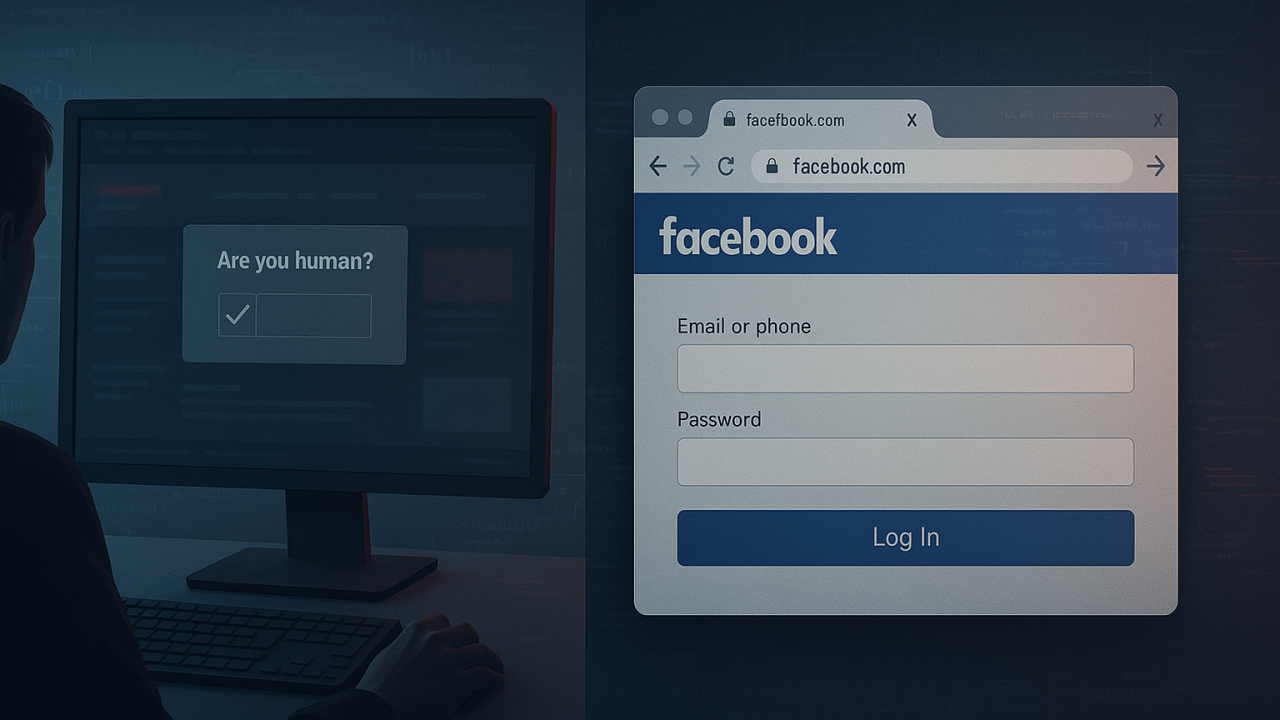
Una campaña de phishing altamente sofisticada está circulando a través de anuncios en redes sociales y sitios WordPress comprometidos, usando una técnica llamada 𝗕𝗿𝗼𝘄𝘀𝗲𝗿-𝗶𝗻-𝘁𝗵𝗲-𝗕𝗿𝗼𝘄𝘀𝗲𝗿 (𝗕𝗶𝘁𝗕) para simular la ventana de inicio de sesión de Facebook y robar credenciales. El ataque comienza con un falso CAPTCHA (“¿Eres humano?”) que redirige a dominios maliciosos como r𝗲𝗰𝗮𝗽𝘁𝗰𝗵𝗮-𝗺𝗲𝘁𝗮𝗵𝗼𝗿𝗶𝘇𝗼𝗻[.]𝗰𝗼𝗺 𝘆 𝗳𝗮𝗰𝗲𝗳𝗯𝗼𝗼𝗸[.]𝗰𝗼𝗺.
Al interactuar, 𝘀𝗲 𝗮𝗯𝗿𝗲 𝘂𝗻𝗮 𝘃𝗲𝗻𝘁𝗮𝗻𝗮 𝗶𝗱𝗲́𝗻𝘁𝗶𝗰𝗮 𝗮 𝗹𝗮 𝗱𝗲 𝗙𝗮𝗰𝗲𝗯𝗼𝗼𝗸, incluyendo íconos de candado y barra de direcciones falsa mediante CSS, lo que engaña visualmente al usuario. Una vez que se ingresan los datos, el script malicioso los envía a un servidor del atacante, y luego redirige al verdadero sitio de Facebook para cubrir rastros.
Tecnología destacada
Esta variante mejora los ataques anteriores con infraestructura en la nube que rota cada hora, evitando bloqueos y prolongando la actividad maliciosa. También usa JavaScript para evadir análisis automatizados, detectando navegadores en modo sandbox o automatizados, y mostrando solo un 𝗖𝗔𝗣𝗧𝗖𝗛𝗔 𝗯𝗲𝗻𝗶𝗴𝗻𝗼 a los investigadores de seguridad.
¿Qué es el ataque BitB? El Browser-in-the-Browser consiste en crear una ventana falsa del navegador dentro del navegador mismo, simulando un inicio de sesión legítimo. Esto permite a los atacantes robar credenciales sin que el usuario sospeche, ya que visualmente parece una ventana auténtica del sistema operativo.
Recomendaciones ✔️
- Nunca ingreses credenciales tras un CAPTCHA fuera de sitios oficiales.
- Verifica manualmente la URL en tu barra de direcciones, no solo confíes en lo visual.
- Habilita la autenticación multifactor (MFA) en todas tus cuentas.
- Revisa tus inicios de sesión recientes en Facebook y otras plataformas.
- Educa a tu equipo sobre ataques BitB y suplantación visual.
Testimonio anónimo 🗣️
“Creí que era la ventana de Facebook real. Ingresé mis datos, y al minuto siguiente ya habían accedido a mi cuenta y creado campañas de publicidad con mi tarjeta empresarial.” — Gerente de marketing afectado por el ataque
¿Gestionas redes sociales o campañas publicitarias?
Asegúrate de tener protección avanzada contra suplantación de identidad.
En 𝗜𝟯𝗚 ayudamos a empresas a evitar 𝗳𝗿𝗮𝘂𝗱𝗲𝘀 𝗱𝗶𝗴𝗶𝘁𝗮𝗹𝗲𝘀 con soluciones adaptadas a cada necesidad.