La resiliencia tecnológica es la capacidad de una organización para anticipar, resistir, recuperarse y adaptarse frente a interrupciones (fallos técnicos, ciberataques, desastres naturales, cambios en demanda). En 2025, con amenazas más sofisticadas y ecosistemas interconectados, no basta con prevención, se requiere diseñar sistemas con tolerancia a fallos, planes robustos de recuperación y una cultura organizacional alineada.
Este artículo brinda una visión clara del concepto, componentes clave, pasos prioritarios y recomendaciones prácticas para responsables de tecnología.
¿Qué es la resiliencia tecnológica?
La resiliencia tecnológica es la capacidad de una organización para anticipar, resistir, recuperarse y adaptarse frente a interrupciones (fallos técnicos, ciberataques, desastres naturales, cambios en demanda). En 2025, con amenazas más sofisticadas y ecosistemas interconectados, no basta con prevención, se requiere diseñar sistemas con tolerancia a
fallos, planes robustos de recuperación y una cultura organizacional alineada. Este artículo brinda una visión clara del concepto, componentes clave, pasos prioritarios y recomendaciones prácticas para responsables de tecnología.
Componentes esenciales de la resiliencia tecnológica
Para estructurar una estrategia eficaz, conviene desglosar en cuatro dimensiones principales:
1) Prevención y endurecimiento (robustez)
- Evaluación de riesgos para identificar activos críticos y rutas de fallo.
- Principios de “seguridad desde el diseño” (security by design) y “resiliencia por diseño”.
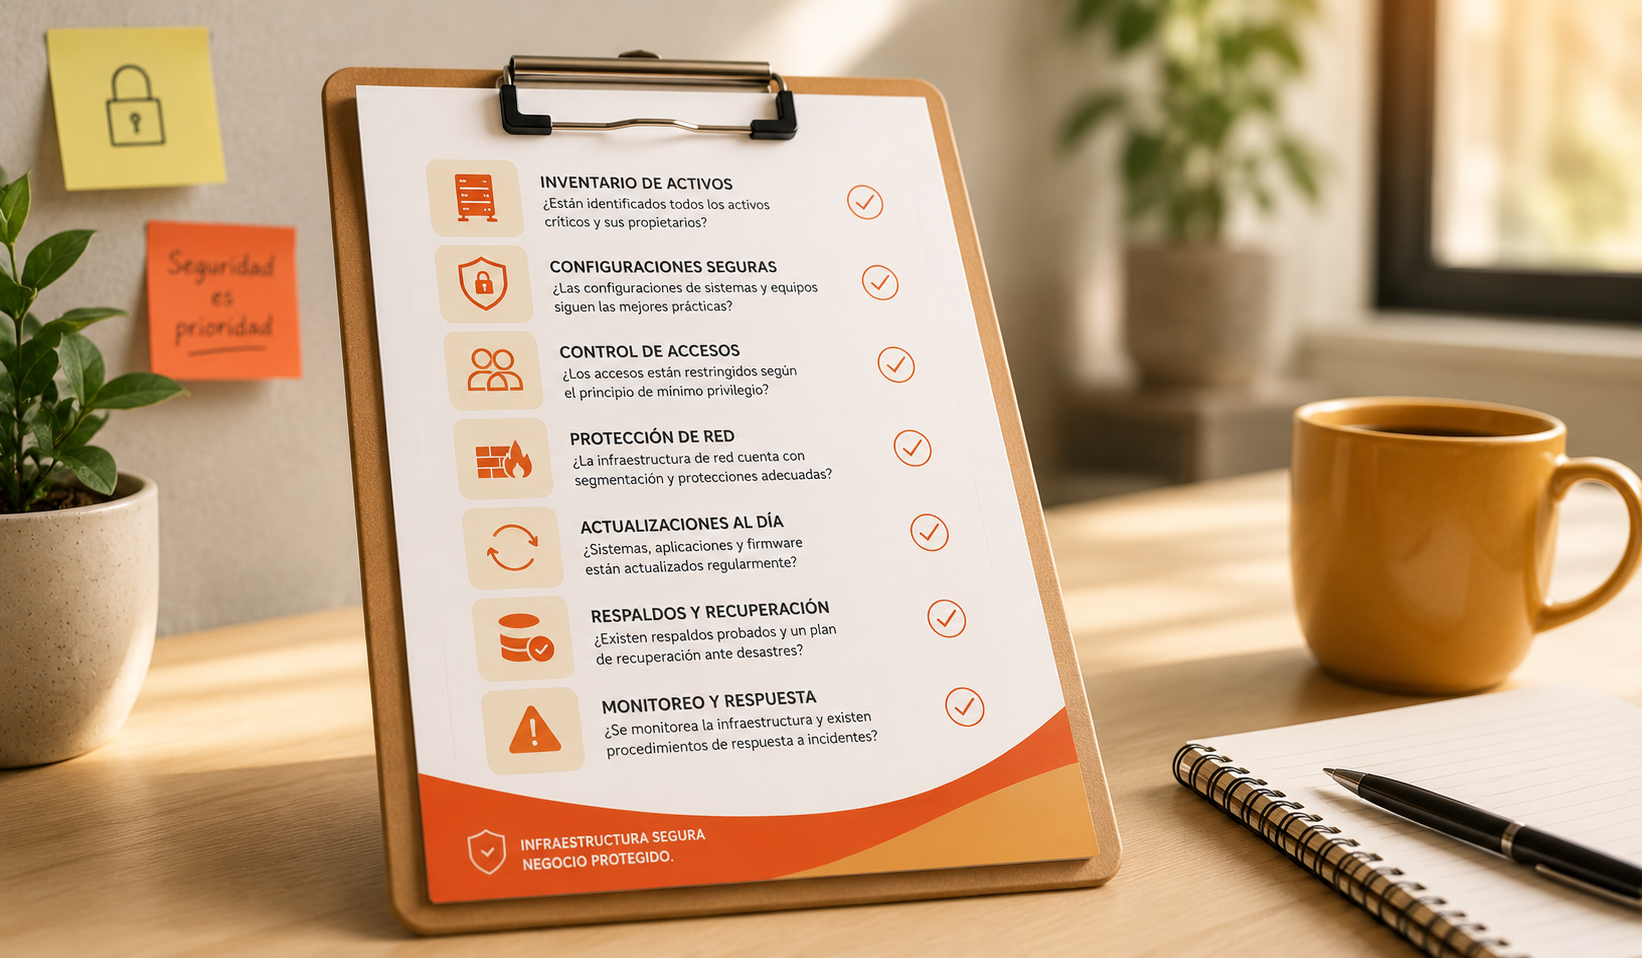
- Endurecimiento, parches oportunos, configuración segura, segmentación de redes, control de acceso estricto.
- Políticas de seguridad granular (ej. privilegios mínimos, Zero Trust).
2) Resistencia y contención (absorción)
- Capacidad de un sistema para tolerar fallos parciales sin perder
- Funcionalidad crítica, uso de redundancia, balanceo, failover.
- Monitoreo continuo de alertas tempranas para detectar degradaciones.
- Aislamiento de componentes afectados para evitar propagación de fallas o ataques
3) Recuperación y restauración
- Planes de continuidad del negocio (BCP) y planes de recuperación ante desastres (DRP).
- Backups consistentes y verificables, replicación geográfica, restauraciones periódicas.
- Procedimientos de recuperación documentados y ensayados.
- Métricas como RTO (Recovery Time Objective) y RPO (Recovery Point Objective) que definan objetivos de tolerancia aceptable.
4) Adaptación y mejora continua
- Lecciones aprendidas tras incidentes y ejercicios de simulación.
- Mecanismos de feedback y ajuste del plan.
- Evolución de controles frente a amenazas emergentes (por ejemplo, incorporar detección basada en IA).
- Gobernanza con métricas de resiliencia y métricas de madurez tecnológica.
Buenas Prácticas y errores frecuentes al implementar ciber resiliencia
Buenas prácticas:
- Involucrar la alta dirección (CIO/CTO) para que la resiliencia sea un objetivo estratégico.
- Definir métricas de éxito (por ejemplo, tasa de recuperación en tiempo objetivo).
- Realizar simulacros regulares (incidentes ficticios, pruebas de restauración).
- Alinear los planes con normativas, estándares y regulaciones aplicables.
- Documentar explícitamente roles, responsabilidades y dependencias técnicas.
- Escalar planes de resiliencia también a proveedores y cadena de suministro.
Errores comunes:
Asumir que un único backup basta, no verificar restauraciones.
- No ajustar los planes tras cambios tecnológicos o reorganizaciones.
- No planificar fallos humanos (errores de configuración, eliminación accidental).
- Falta de segmentación de sistemas críticos, permitiendo fallas en cascada.
- Subestimar amenazas emergentes (IA, ataques de supply chain).
- No coordinar con otras unidades, operaciones, legal, recursos humanos.
Conclusión
La resiliencia tecnológica no es un destino, es una práctica constante que combina arquitectura sólida, operaciones vigilantes y aprendizaje continuo. En un entorno hiperconectado, destacan las organizaciones que previenen, resisten, se recuperan y se adaptan con métricas claras como RTO y RPO, simulacros periódicos y una gobernanza que involucra a la alta dirección y a la cadena de suministro. La diferencia está en pasar de tener planes a ejecutarlos y mejorarlos tras cada prueba o incidente. El siguiente paso es directo, medir la madurez actual, priorizar brechas críticas y calendarizar ensayos regulares, porque la resiliencia se construye antes del próximo incidente, no durante.
¿Quieres evaluar el nivel de resiliencia tecnológica de tu organización o recibir ayuda para diseñar un plan inicial?
Contáctanos en el formulario para conversar personalmente sobre cómo robustecer tu capacidad operativa frente a eventos disruptivos